

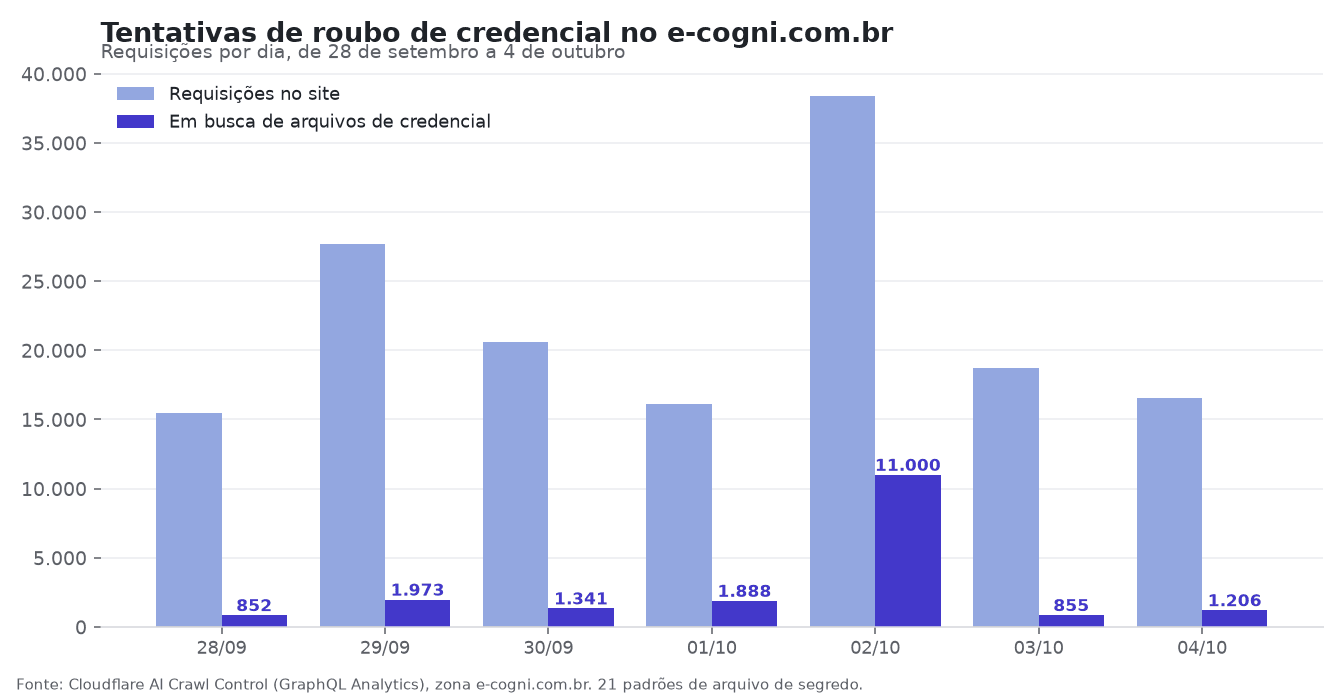
Entre 28 de setembro e 4 de outubro de 2026, o domínio registrou 153.457 requisições, das quais 19.115 buscaram arquivos de credencial. Isso equivale a 12,46% do tráfego da semana, contra 12,1% na semana anterior.
Do total de tentativas de credencial, 6.956 se apresentaram com nome de crawler conhecido. Nenhuma delas tinha bot verificado pela Cloudflare.
A conclusão é direta: nomes de crawler de inteligência artificial viraram fantasia de scanner. Quem lê o log pelo campo de agente de usuário classifica varredura como visita legítima e deixa de bloquear o que deveria bloquear.
Quem vestiu o nome de quem
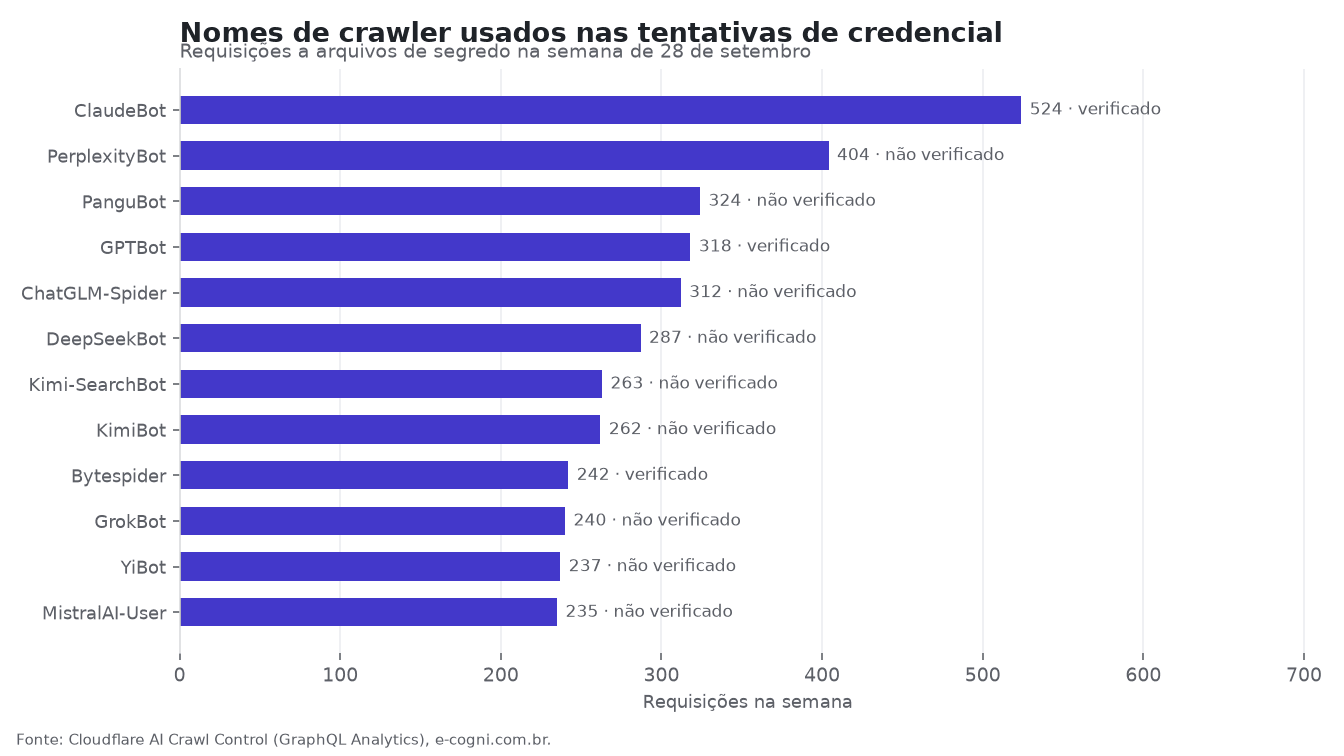
ClaudeBot, PerplexityBot, PanguBot, GPTBot, ChatGLM-Spider, DeepSeekBot, Kimi-SearchBot e KimiBot. Esses foram os nomes de crawler apresentados nas tentativas de credencial registradas no domínio na semana passada.
O ClaudeBot aparece com 524 tentativas, seguido por PerplexityBot com 404 e PanguBot com 324. GPTBot vem logo depois, com 318 tentativas, e ChatGLM-Spider com 312.
Os números de verificação da Cloudflare que acompanham cada nome pertencem ao site inteiro, não aos caminhos de credencial. Nas tentativas de credencial, o total de requisições verificadas na semana foi 0.
Nenhum dos oito nomes citados passou pela verificação de bot da Cloudflare nesses acessos.
Um nome de robô é apenas um cabeçalho que o cliente escolhe enviar. Não há registro obrigatório, não há validação de origem e não há vínculo entre o texto declarado e quem opera a conexão.
Qualquer cliente pode escrever GPTBot ou ClaudeBot na requisição.
Os grupos que se identificam como crawlers de IA somaram 28.924 requisições no site, das quais 6.365 em caminhos de credencial. Buscadores fizeram 7.565 requisições, com 591 nesses caminhos.
Ferramentas de SEO fizeram 1.552 requisições e nenhuma em caminho de credencial.
De onde vinham
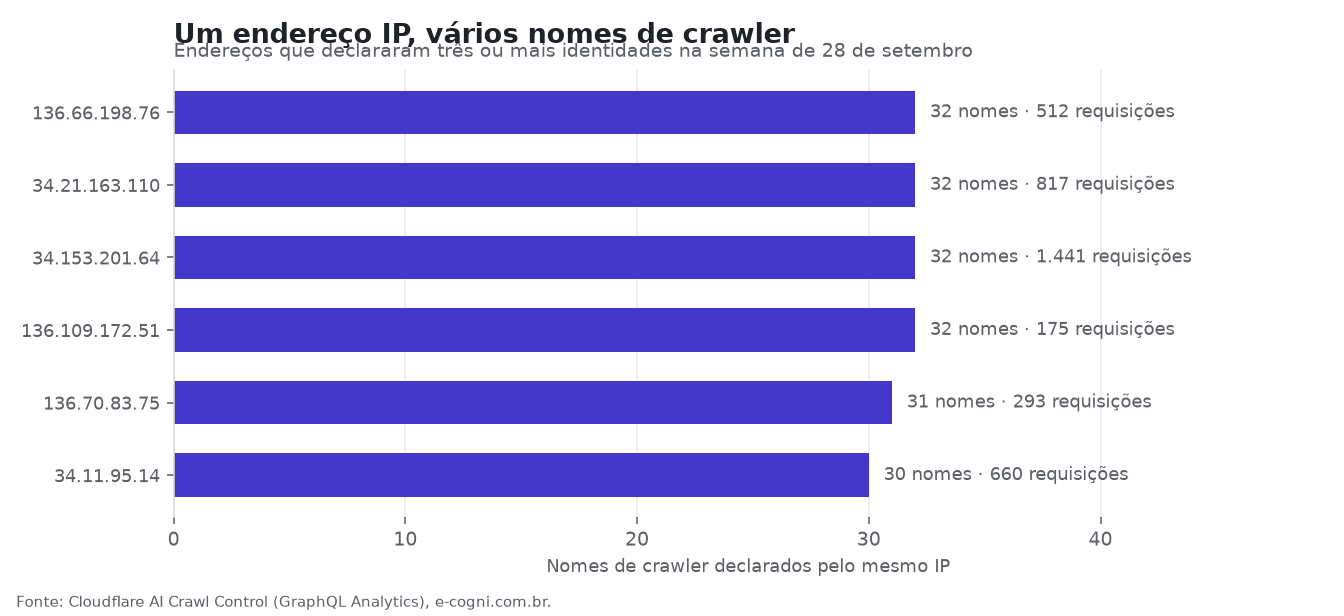
Endereços que declararam vários nomes de crawler na mesma semana aparecem em oito casos. O IP 136.66.198.76, nos Estados Unidos, somou 32 nomes distintos em 512 requisições.
O IP 34.21.163.110, em Singapura, também registrou 32 nomes, com 817 requisições. O IP 34.153.201.64, no Japão, atingiu 32 nomes e 1.441 requisições.
Outros três endereços repetem o padrão. O IP 136.109.172.51, nos Estados Unidos, declarou 32 nomes em 175 requisições.
O IP 136.70.83.75, também nos Estados Unidos, apresentou 31 nomes em 293 requisições. O IP 34.11.95.14, ainda nos Estados Unidos, trouxe 30 nomes em 660 requisições.
Os dois últimos completam a lista. O IP 34.142.234.73, em Singapura, declarou 30 nomes em 382 requisições.
O IP 34.146.12.191, no Japão, declarou 28 nomes em 241 requisições. Cada endereço pertence a uma faixa só, e nenhum compartilha IP com outro.
O que eles procuravam
A busca por arquivos .env liderou com 7.007 requisições, seguida por variações codificadas do mesmo alvo, com 6.385 pedidos registrados no período analisado.
Credenciais apareceram em 1.281 tentativas, enquanto phpinfo somou 1.048 acessos e repositórios .git receberam 800 requisições diretas contra o domínio.
Segredos, backups e chaves da Amazon vieram depois, com 740, 498 e 422 pedidos respectivamente, e wp_config empatou com esse último número.
Arquivos de configuração em JSON fecharam a lista, com 261 requisições endereçadas a caminhos previsíveis de projetos populares.
Os caminhos exatos repetem o padrão: www.e-cogni.com.br/.env recebeu 287 pedidos, .env.local teve 78, e .git/HEAD apareceu 73 vezes.
O subdomínio console-s3.e-cogni.com.br concentrou tentativas contra %2eenv e wp-config%2etxt, cada uma com 60 requisições.
Entre as explorações conhecidas, a leitura de arquivos do Vite somou 1.266 requisições, a descoberta de contêiner via /proc/self registrou 501, e o editor exposto /icecoder teve 98 tentativas.
Os códigos de resposta mostram 64.006 retornos 200, 32.189 redirecionamentos 301 e 26.606 erros 404, o que confirma que quase todo esse tráfego bateu em páginas inexistentes.
O site é estático, gerado com Gatsby e hospedado no Cloudflare Pages, então nenhum desses arquivos existe no servidor.
O que fazer com isso
Validar o endereço de origem contra a faixa publicada pelo fornecedor separa tráfego legítimo de imitação barata. O nome declarado no user agent é texto que o cliente escreve, portanto não serve como prova de identidade.
Bloqueie por faixa de IP publicada, não por palavra no cabeçalho.
Pedido a arquivo de segredo é alarme, não ruído de fundo. Trate qualquer tentativa de ler .env, .git ou dump de banco como incidente aberto, mesmo quando a resposta for 404.
Esses caminhos não deveriam existir em diretório público, e a tentativa indica varredura direcionada.
Corrija o que os scanners procuram antes que achem: remova credenciais do diretório público e confirme permissões de leitura. As tentativas de credencial desta semana não tinham verificação de bot aplicada, o que deixou a decisão inteira nas mãos do nome declarado.
Decida por robô verificado, nunca por nome declarado.
Como medimos
Os dados vêm da API GraphQL Analytics da Cloudflare, no conjunto httpRequestsAdaptiveGroups, o mesmo que alimenta o painel AI Crawl Control. A semana vai de 28 de setembro a 4 de outubro e a coleta é feita dia a dia, porque a API aceita janelas de 24 horas por consulta e a zona gratuita guarda 31 dias de histórico.
Classificamos como caminho de credencial 21 padrões de arquivo de segredo, de .env e .aws/credentials a chave privada, dump de banco e cofre de senha. Só requisições de cliente real, cada uma contada uma vez.
Duas ressalvas. A categoria de bot verificado da Cloudflare não cobre todos os crawlers que existem, então a ausência dela não condena um nome sozinho: o que condena é o conjunto, com o mesmo endereço assinando dezenas de nomes e uma lista de arquivos que só interessa a quem quer senha.
E user-agent, por definição, é o que o cliente escolhe dizer.
Os gráficos são feitos pelo E-Cogni com os dados brutos da coleta.


