

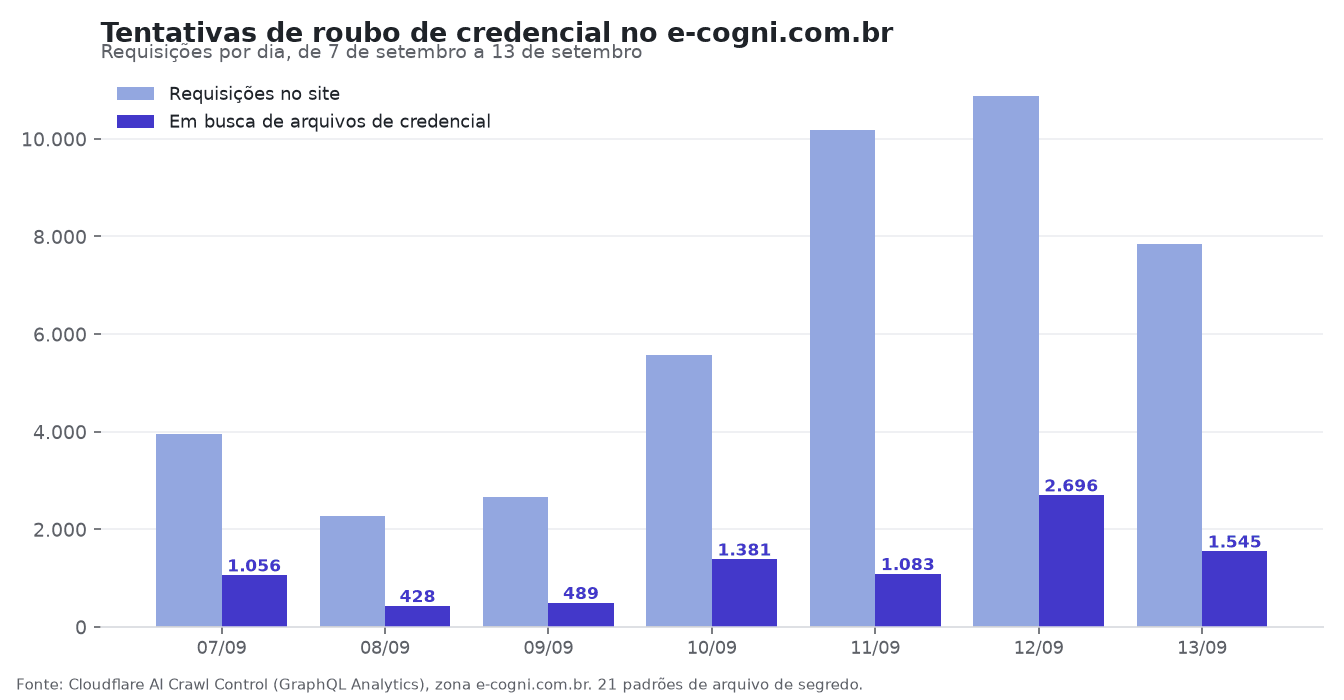
Entre 7 e 13 de setembro de 2026, o domínio recebeu 43.368 requisições, das quais 8.678 miraram caminhos de arquivo de credencial, o equivalente a 20,01% do total. Na semana anterior, foram 48.593 requisições e 9.209 tentativas de credencial, que representaram 18,95% do tráfego.
O volume absoluto de tentativas caiu, mas a fatia dedicada a caçar credenciais subiu mais de um ponto percentual em sete dias. Das 8.678 tentativas, 2.568 se apresentaram com nome de crawler conhecido, e apenas 4 tinham bot verificado pela Cloudflare.
A comparação com a semana anterior fecha o quadro: 1.472 requisições se identificaram como crawler, contra 2.568 agora. O nome de crawler de IA virou fantasia de scanner, e quem lê log por reputação de user-agent já está medindo a coisa errada.
Quem vestiu o nome de quem
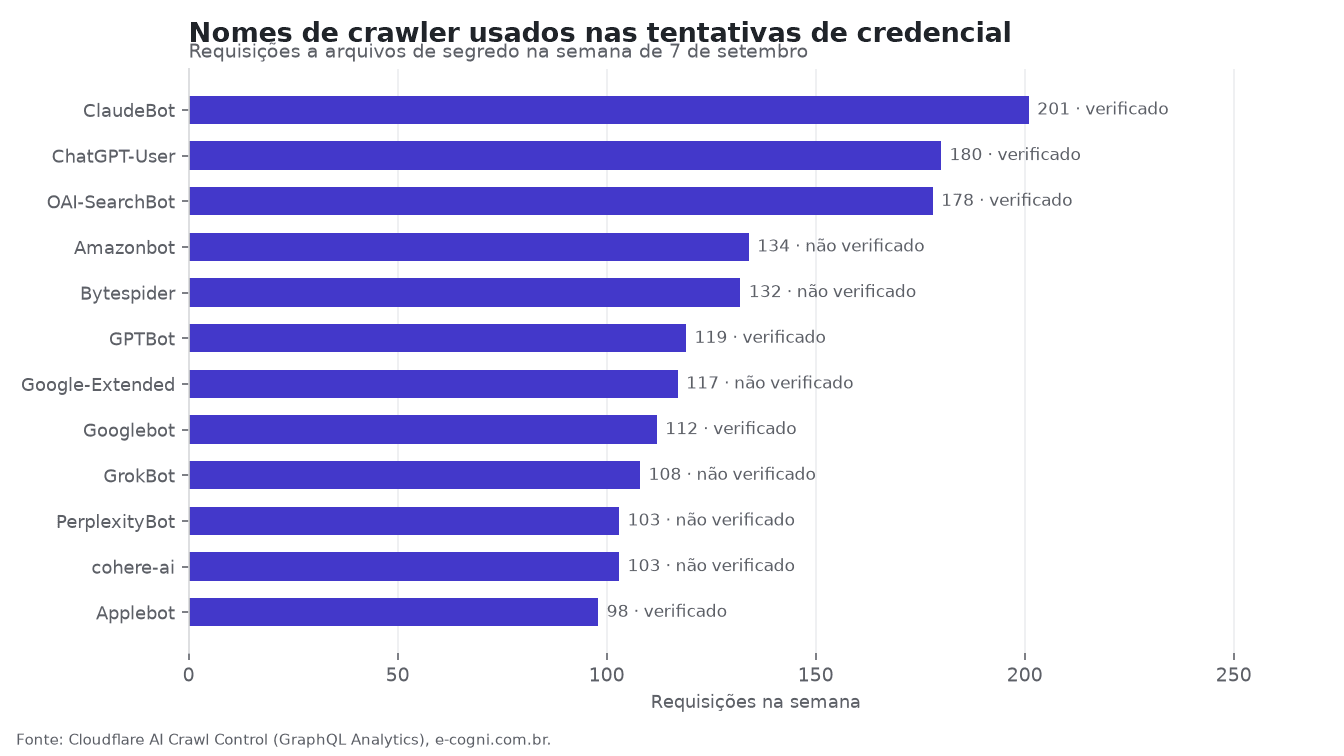
Oito nomes de crawler apareceram nas tentativas de credencial da semana passada. ClaudeBot liderou com 201 tentativas, seguido por ChatGPT-User com 180 e OAI-SearchBot com 178.
Amazonbot fez 134 tentativas, Bytespider 132, GPTBot 119, Google-Extended 117 e Googlebot 112.
A verificação de bot da Cloudflare não apareceu nessas tentativas. O total de requisições verificadas em caminhos de credencial na semana foi 4.
Os números de verificação por nome, como 519 para ClaudeBot e 294 para Googlebot, referem-se ao site inteiro, não a esses caminhos.
Um nome de robô é só um cabeçalho que o cliente escolhe enviar. Qualquer script pode se declarar ClaudeBot ou Googlebot sem passar por nenhuma checagem, e o log registra o que foi digitado.
Tratar esse campo como identidade confiável entrega a decisão de acesso a quem está do outro lado.
De onde vinham
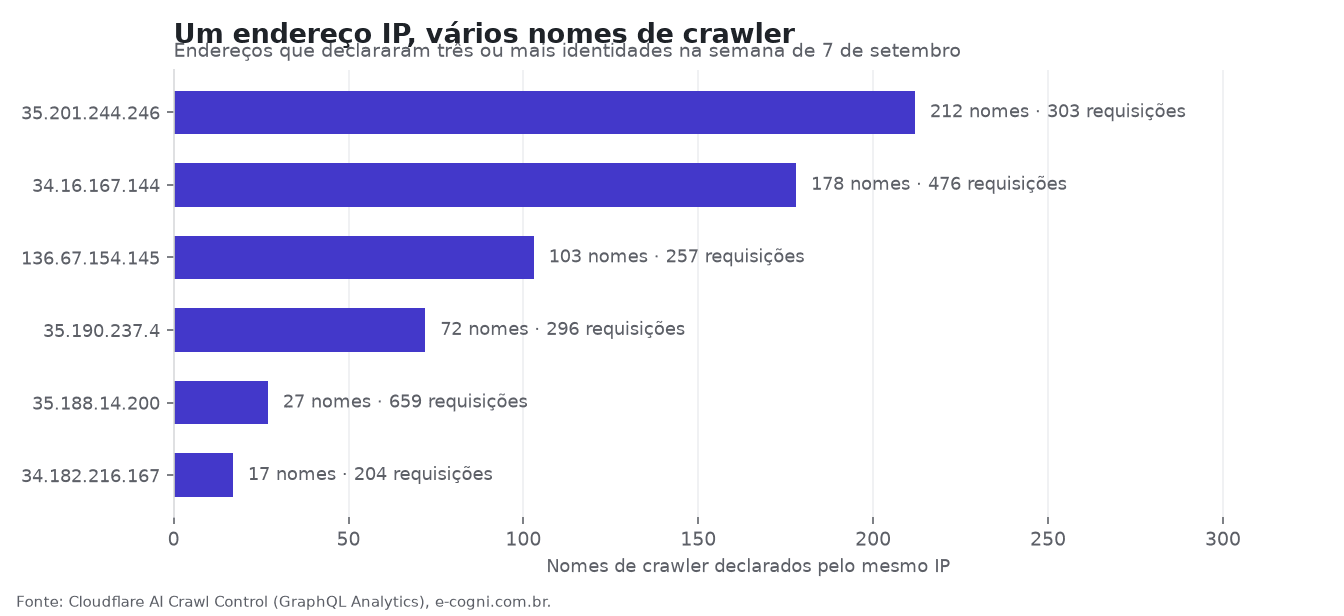
Endereços que declararam três ou mais nomes de crawler diferentes aparecem em oito casos na semana. O IP 35.201.244.246, hospedado em Taiwan, apresentou 212 nomes distintos ao longo de 303 requisições.
O IP 34.16.167.144, nos Estados Unidos, somou 178 nomes em 476 requisições. O IP 136.67.154.145, também nos Estados Unidos, registrou 103 nomes em 257 requisições.
A lista segue com o IP 35.190.237.4, no Japão, que declarou 72 nomes em 296 requisições. O IP 35.188.14.200, nos Estados Unidos, trouxe 27 nomes distribuídos em 659 requisições.
O IP 34.182.216.167, nos Estados Unidos, acumulou 17 nomes em 204 requisições. O IP 45.45.237.65, nos Estados Unidos, declarou 13 nomes em 102 requisições.
O IP 34.30.49.170, nos Estados Unidos, fechou a lista com 12 nomes em 216 requisições. Um único endereço não pertence a várias empresas ao mesmo tempo.
Rastreadores de companhias diferentes operam de faixas próprias e não compartilham IP. Quando um endereço declara dezenas de nomes, a identificação por user-agent perde valor.
O que eles procuravam
A busca por credenciais domina a semana: o padrão env somou 6.167 requisições, seguido por phpinfo com 710 e credential com 608. Os robôs querem chaves de API, senhas de banco e tokens de nuvem antes de qualquer outra coisa.
Os caminhos exatos repetem a mesma obsessão. www.e-cogni.com.br/.env lidera com 106 pedidos, enquanto .env.local aparece 58 vezes e queue/.env soma 51. Variantes como .env.old, src/.env e .env.development ficam entre 48 e 50 requisições cada, e wp/.env e next/.env fecham a lista com 46 e 42.
Também houve 819 tentativas de exploração de leitura de arquivo do Vite, via /@fs/, ligadas ao CVE-2025-30208. Outras 191 sondagens miraram /proc/self para descobrir detalhes do contêiner.
Nada disso encontra solo fértil aqui. O e-cogni.com.br é estático, hospedado no Cloudflare Pages com Gatsby, e nenhum desses arquivos existe no servidor.
O que fazer com isso
Validar o endereço de origem contra a faixa publicada pelo fornecedor separa tráfego legítimo de imitação barata. Nome de robô é declaração do cliente, não prova de identidade, e qualquer script pode copiá-lo em segundos.
Bloqueie por faixa de IP e por registro reverso, não pelo que o cabeçalho afirma.
Trate pedido a arquivo de segredo como alarme, mesmo quando vier de agente que se diz conhecido. As tentativas de credencial não tinham, na prática, verificação de bot, o que deixou a porta aberta para quem só precisava adivinhar o caminho.
Corrija o que os scanners procuram antes que encontrem: .env, .git e dump de banco nunca ficam em diretório público.
A decisão de liberar acesso deve considerar robô verificado, não nome declarado. Quem administra site ganha pouco ao confiar no rótulo e perde muito quando o rótulo é falso.
Como medimos
Os dados vêm da API GraphQL Analytics da Cloudflare, no conjunto httpRequestsAdaptiveGroups, o mesmo que alimenta o painel AI Crawl Control. A semana vai de 7 de setembro a 13 de setembro e a coleta é feita dia a dia, porque a API aceita janelas de 24 horas por consulta e a zona gratuita guarda 31 dias de histórico.
Classificamos como caminho de credencial 21 padrões de arquivo de segredo, de .env e .aws/credentials a chave privada, dump de banco e cofre de senha. Só requisições de cliente real, cada uma contada uma vez.
Duas ressalvas. A categoria de bot verificado da Cloudflare não cobre todos os crawlers que existem, então a ausência dela não condena um nome sozinho: o que condena é o conjunto, com o mesmo endereço assinando dezenas de nomes e uma lista de arquivos que só interessa a quem quer senha.
E user-agent, por definição, é o que o cliente escolhe dizer.
Os gráficos são feitos pelo E-Cogni com os dados brutos da coleta.


